油船保安:威胁三角 + 3 个保安等级
油船与油码头国际安全指南(International Safety Guide for Oil Tankers and Terminals,ISGOTT)是行业操作指南。本文据其整理的操作建议属于行业做法,不是公约条文规定;公约要求在对应位置单列依据。
先分清两个词。安全(safety)防的是意外(失火、泄漏、碰撞。保安(security)防的是有人故意)偷渡、走私、破坏、恐袭、海盗、网络攻击。
ISGOTT 第 6 章讲的是后者。它的法律底层是国际海上人命安全公约(SOLAS)第 XI-2 章和国际船舶与港口设施保安规则(International Ship and Port Facility Security Code,ISPS Code)——Part A 强制、Part B 推荐。
这一章不教反恐战术,它回答三个问题:威胁怎么识别、计划怎么落到责任人、网络风险怎么纳入。
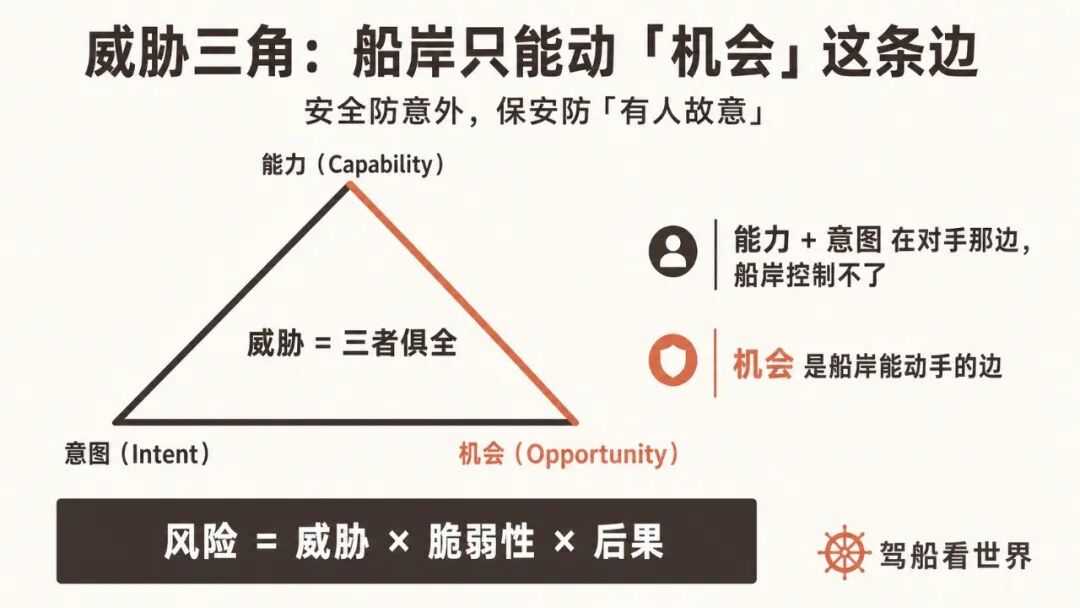
威胁三角:你只能控住一条边
ISGOTT 把「威胁」拆成三要素,画成一个三角形:
能力(Capability)——对手有没有动手的物理手段
意图(Intent)——对手想不想干、有没有表现出意愿
机会(Opportunity)——对手有没有下手的空子
削弱三要素中的一项可降低保安风险。
关键在于:能力和意图都在对手那边,船和码头控制不了。船岸能动手的主要是机会这条边——通过保安计划、出入控制、瞭望、限制区,把「空子」堵上。(注意:保安「等级」由政府按情报设定,不归船岸;但等级之下「机会怎么堵」的具体执行,落在船岸。两者是不同的事。)
完整的风险公式再加两项:
风险 = 威胁 × 资产脆弱性 × 后果
所以降风险有三个着力点:减少机会(掐威胁)、降低自身脆弱性(加固)、减小后果(隔离 / 应急)。
3 个保安等级
ISPS 把保安状态分 3 级,由主管机关 / 缔约国政府根据情报设定并通报、上调或下调,船和码头按设定的等级切换措施:
保安等级 1(正常)——日常基本措施:出入登记、证件查验、例行巡查
保安等级 2(加强)——威胁升高:加密巡查、加强搜查、限制区收紧、增加值守
等级 3 按主管机关指示和船港保安计划实施措施。
船舶保安计划(SSP)里必须写清楚每一级的措施,以及升级 / 降级的切换程序——包括上调时谁通知谁、降级时怎么恢复。等级变化时船岸要互相通报。
三个保安官 + 一个最终决定权
保安的责任落在具体的人头上:
公司保安官(Company Security Officer,CSO)——船公司一侧的负责人,负责公司层面的保安评估、保安计划制定与各船协调
船舶保安官(Ship Security Officer,SSO)——船舶一侧的负责人,执行船舶保安计划,经过专门培训;可以由船长兼任,但一般由高级船员担任
港口设施保安官(Port Facility Security Officer,PFSO)——码头一侧的负责人,管港口设施保安计划,可对应一个或多个码头
船长(Master)——不管保安等级怎么定、PFSO 说什么,船长对本船的安全与保安拥有最终决定权
这条「船长最终决定权」跟前面安全管理体系(Safety Management System,SMS)/ ISM 那篇是一脉相承的:制度可以规定流程,但船上最后拍板的永远是船长。
网络也算保安
第六版特别把网络(cyber)纳进了保安章。它分两个概念:
网络保安(Cyber security)——保护信息技术(IT)和 OT(运营技术,如导航、推进、货控、惰气系统)不被未授权访问、篡改、中断
网络安全性(Cyber safety)——安全关键数据和 OT 系统的可用性 / 完整性被破坏的风险
一艘现代油船的导航、主机控制、货物控制都是联网的 OT 系统。实务上的核心动作是把 OT 网络和 IT 网络分隔开,管控远程维护账户、U 盘接入、岸基 Wi-Fi——任何一个口子被攻破,都可能伤到人员、环境和船岸资产。国际海事组织(IMO)的 MSC-FAL.1/Circ.3 是这块的指南来源,现行版本为 2026 年 5 月发布的 Rev.4。
一个开放问题
威胁三角里,船和码头只能控住「机会」那条边。但网络攻击把这个模型搅复杂了——一个钓鱼邮件就能让攻击者远程获得「机会」,物理出入控制完全拦不住。
当「机会」这条边可以从几千海里外被打开时,传统那套「门禁 + 巡查 + 限制区」的物理保安思路,还够用吗?船上这套 OT/IT 分隔,真的能跟得上岸基 IT 攻击的演化速度?
本文首发于公众号「驾船看世界」(2026-05-25),博客版已按现行条文和读者反馈校正。
公众号原文 ↗